

Внедрение проактивного контроля дает крупным b2b-клиентам прямые экономические выгоды, снижая риски простоев критических сервисов.
Комплексный мониторинг сетевого периметра с помощью специализированного ПО обеспечивает следующие преимущества:
Благодаря гибким алгоритмам корреляции современная SIEM-система оперативно отличает легитимные действия администраторов от вредоносной активности ботнетов. Полноценная безопасность бизнеса невозможна без постоянного надзора за правами учетных записей, а любая корпоративная SIEM настраивается под уникальные бизнес-процессы.
Netland предлагает b2b-партнерам платформы под различные масштабы ИТ-инфраструктуры. Мы работаем с признанными лидерами ИБ-рынка, гарантируя высокое качество интеграции. В нашем портфеле представлен технологический комплекс MaxPatrol SIEM от Positive Technologies, обеспечивающий глубокую b2b-аналитику. Купить Max Patrol SIEM можно у нас как отдельно, так и в составе комплексного проекта по построению SOC. Эта высокотехнологичная система позволяет выстраивать сложные правила корреляции под жесткие корпоративные стандарты. Кроме того, MaxPatrol предлагает регулярные обновления баз знаний об актуальных угрозах.
Для проектов импортозамещения и построения импортонезависимых контуров мы предлагаем UserGate SIEM и BelSIEM (также известную как RuSIEM). Каждая внедряемая нами система проходит предварительное тестирование на совместимость с инфраструктурой заказчика.
При выборе SIEM-системы технические специалисты Netland оценивают планируемый объем событий информационной безопасности (метрика EPS), количество источников логов и требования к срокам хранения архивов. От этих параметров зависят и цены на SIEM: стоимость лицензий рассчитывается индивидуально под инфраструктуру заказчика.
У нас вы можете по выгодной цене купить лицензии ведущих вендоров с полноценной технической поддержкой.

MaxPatrol Security Information and Event Management для оперативного выявления и...

Security Information and Event Management - cистема управления событиями информа...
Гостиничный комплекс Waldorf Astoria Minsk: реализация под ключ
Гостиничный комплекс Waldorf Astoria Minsk: реализация под ключ
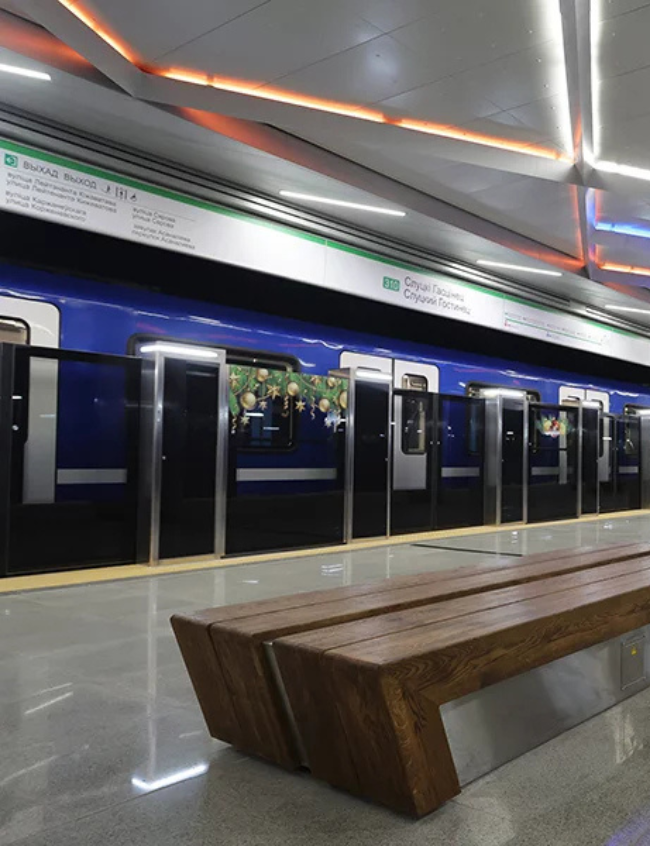
Системный интегратор Netland и Дирекция по строительству Минского метрополитена завершили второй этап проекта на объекте "Первый участок третьей линии Минского метрополитена от станции "Корженевского"...
Сверхнадежные беспроводные сети Cisco для промышленности и транспорта. Внедрение решения на примере Минского метрополитена. Кейс подготовил Сергей Тарасевич, инженер системных решений Netland. Постав...
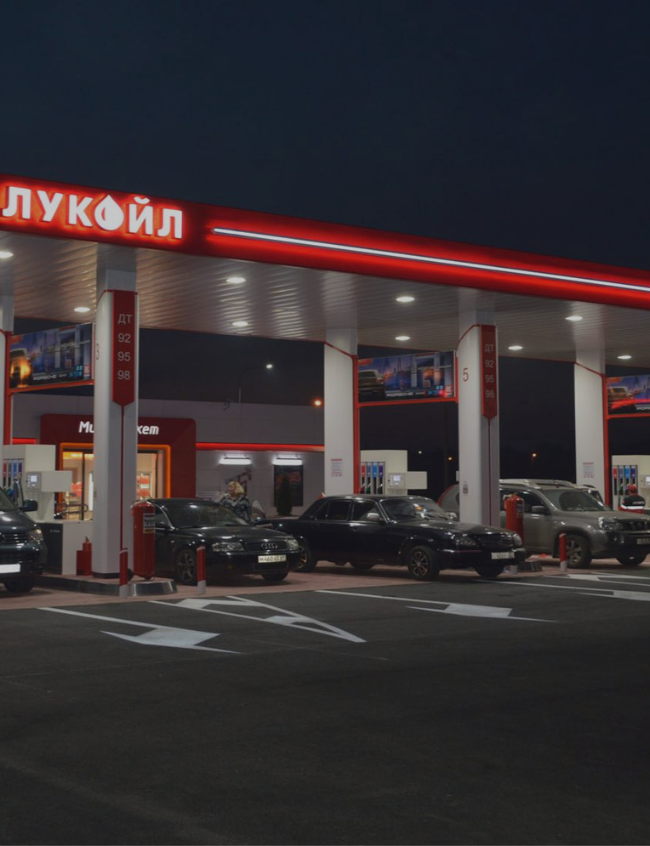
Заказчик: ИООО "ЛУКОЙЛ Белоруссия" Один из основных операторов по сбыту нефтепродуктов на розничном рынке в Республике Беларусь. Владеет собственной сетью АЗС и нефтебаз. В совокупности компания насч...
Заказчик: ООО "Форвард Моторс" Компания "Форвард Моторс" является дистрибьютором запчастей для легковых и грузовых автомобилей более чем 100 мировых производителей. Официальный представитель российск...
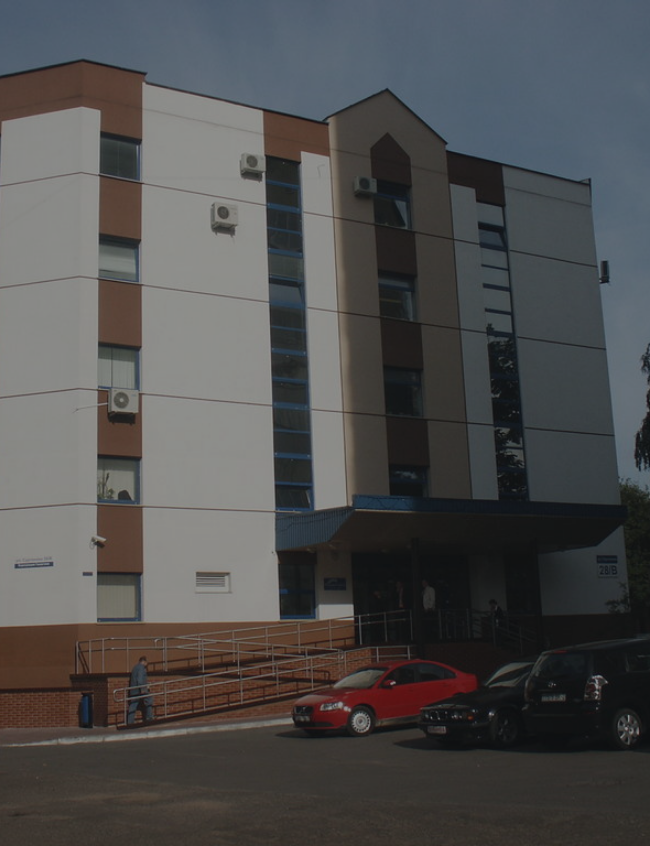
Заказчик: ООО "Топ Софт" IT-компания, которая разрабатывает и развивает экосистему программных продуктов «Галактика» для управления бизнесом. О проекте Площадь: 3280 кв.м., пятиэтажное ...
Заказчик: компания по разработке ПО Площадь: около 2900 кв.м. Три этажа на территории бизнес-центра с планировкой типа open space. Количество сотрудников: 300 Количество клиентских беспроводных уст...
Системный интегратор полного цикла в Республике Беларусь

На сайте netland.by используются cookie для обеспечения удобства пользователей, предоставления персонализированных рекомендаций, сбора аналитической статистики.
Нажимая "Продолжить", вы даете согласие на обработку персональных данных.





.svg)

.svg)
.svg)
.svg)
